Contrôle d’accès : QR code ou biométrie, que choisir en entreprise ?
L’essentiel
QR code ou biométrie pour contrôler un accès ? Les cas où le code suffit, ceux où la biométrie s'impose, et ce qu'un pentest doit vérifier avant d'installer.
 Clara Blaise
5 min
Un badge qui ouvre une porte, un QR code qui s’affiche trente secondes sur un téléphone, une empreinte qui déverrouille un sas : trois façons de répondre à la même question, « qui a le droit d’entrer ? ». Elles ne se valent pas, et elles ne coûtent pas la même chose en risque.
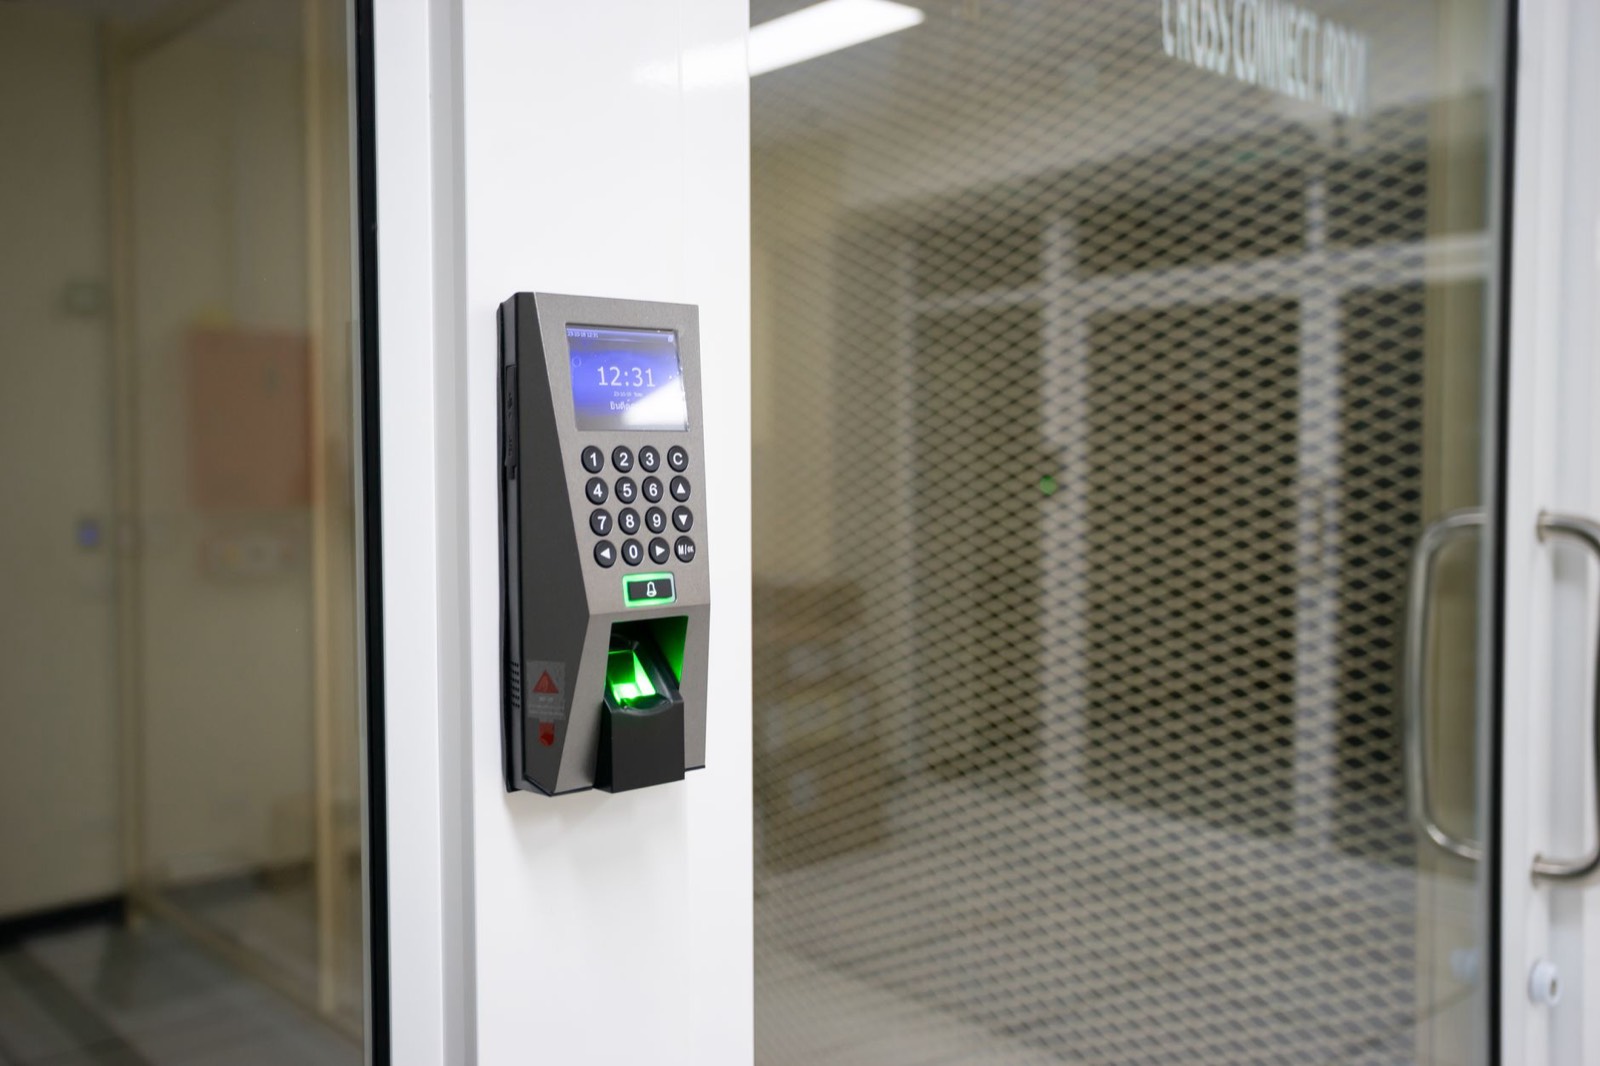
Avant de remplacer un simple contrôle d’accès par un système biométrique, il y a une étape que beaucoup sautent : savoir ce qu’on demande réellement à l’outil de vérifier, et ce qu’il fait si la vérification échoue. C’est tout l’objet d’un avant d’installer un système biométrique, qui liste ce qu’un test sérieux doit vérifier avant la mise en service.
Pourquoi le QR code reste une alternative sérieuse à la biométrie
Le QR code n’a rien de dépassé. C’est un code, pas une donnée personnelle sensible : on peut le révoquer, le renouveler, l’envoyer à un remplaçant sans toucher au corps de personne. Là où une empreinte compromise reste compromise à vie, un code se change en une minute.
Pour un club de sport, une association ou un petit site qui gère des présences, c’est souvent la bonne échelle. J’ai déjà détaillé ce fonctionnement dans un article sur le contrôle d’accès par QR code pour un club ou une association : la logistique est légère, le RGPD l’est aussi, et personne n’a besoin de confier son visage à une base de données pour pointer sa présence du mardi soir.
Ce qu’un pentest révèle avant toute installation
La question n’est pas si l’outil sait bien faire, c’est ce qu’il peut faire si on se trompe. Un capteur biométrique qui affiche 99 % de réussite en démonstration ne dit rien sur le 1 % restant : qui entre en forçant le refus, et qu’est-ce qui se passe ensuite ?
Un test avant installation doit regarder trois choses précises : comment le système réagit à une tentative de contournement, ce qu’il journalise réellement (pas ce qu’il prétend journaliser), et quelles portées d’accès il détient sur le reste du réseau une fois branché. Un lecteur biométrique connecté qui a accès à l’annuaire RH entier n’a aucune raison de l’avoir pour ouvrir une porte.
Club, association, entreprise : les usages où le QR code suffit
Dans une structure de moins de cinquante personnes, où l’enjeu est de savoir qui est entré et à quelle heure, le QR code répond à tout. Il trace, il horodate, il se désactive instantanément pour un membre qui part.
Ce qui manque au QR code, c’est l’impossibilité de le prêter. Un badge ou un code peut circuler de main en main ; une empreinte, beaucoup plus difficilement. C’est la seule vraie différence de fond entre les deux logiques, et elle ne justifie pas, à elle seule, de passer à la biométrie pour un local associatif.
QR code vs biométrie : deux logiques de contrôle
QR code
Vérifie un code. Révocable en une minute. Peut être transmis. Faible donnée personnelle.
Biométrie
Vérifie une donnée du corps. Non révocable si compromise. Difficilement transmissible. Donnée sensible au sens du RGPD.
Quand la biométrie devient réellement nécessaire
Il y a des cas où le QR code ne suffit plus : un laboratoire, une salle serveurs, une zone où le risque n’est pas « qui a pointé » mais « qui a physiquement pénétré, sans doute de personne ». Là, l’enjeu de non-transmissibilité justifie la donnée biométrique.
Encore faut-il poser le cadre avant d’installer quoi que ce soit : base légale, durée de conservation, droit d’accès de la personne à ses propres données. J’ai posé ce cadre dans un article sur l’authentification biométrique, et il reste vrai ici : la technique n’avance jamais devant le droit, elle avance à côté.
Combiner les deux sans multiplier les failles
Beaucoup de sites combinent les deux niveaux : un QR code ou un badge pour l’accès général, la biométrie réservée à une seule zone sensible. C’est la bonne architecture, à condition de ne pas relier les deux bases de données entre elles.
Un budget non plafonné n’est pas un oubli mineur, c’est le premier trou qu’elle cherche : ici, c’est la même logique. Un système biométrique qui peut, techniquement, consulter la base des badges QR pour « enrichir » un profil n’a aucune raison de le faire. Si le prestataire ne sait pas répondre clairement sur ce point, c’est qu’il ne l’a pas verrouillé.
Ce qu’il faut vérifier avant de signer avec un prestataire
Avant toute signature : demandez une démonstration du refus, pas seulement du succès. Un outil qui affiche « sécurisé » sans dire par quoi ne mérite pas la confiance qu’on lui accorde d’office.
Demandez aussi qui, chez le prestataire, a accès aux journaux, et pendant combien de temps les données sont conservées. Un budget affiché dans une console ne sert à rien s’il n’arrête vraiment rien : la même phrase vaut pour un journal d’accès qui existe sans que personne ne le consulte jamais.
Le choix final dépend de l’échelle du site, pas de la mode du moment. Un club associatif n’a pas besoin de biométrie ; une zone à risque réel ne devrait jamais se contenter d’un simple code. Entre les deux, posez la question avant d’installer, pas après le premier incident.
Un QR code peut-il remplacer totalement la biométrie dans une entreprise ?
Pour un accès général, souvent oui. Pour une zone à très haut risque, non : le QR code se transmet, une donnée biométrique beaucoup plus difficilement.
Faut-il un pentest même pour un petit système d’accès ?
La taille de la structure ne change pas la nature du risque. Un test du comportement en cas de refus reste utile, même sur une installation modeste.
Clara Blaise
recherche par image, reconnaissance faciale, vie privée et droit à l'image
Clara teste les moteurs de recherche par image et de reconnaissance faciale, et suit ce que la CNIL, le RGPD et l'AI Act permettent vraiment. Chaque test est refait sur ses propres photos avant publication.
Voir tous les articles de Clara Blaise →
Mis à jour le 10 novembre 2026