Authentification biométrique : définitions et cadre juridique
 Clara Blaise
10 min
Cette page explique techniquement et juridiquement l’authentification biométrique : définition, distinction 1:1 vs 1:N, cadre RGPD et AI Act, obligations CNIL, risques techniques et checklist pratique avant tout déploiement. État des sources au 23/09/2026.
Qu’est‑ce que l’authentification biométrique ?
L’authentification biométrique repose sur l’extraction d’un gabarit à partir d’une donnée biométrique. Le gabarit est un objet technique dérivé d’une image ou d’un signal ; il permet une comparaison automatisée sans réutiliser l’image brute. Techniquement, on stocke ce gabarit puis on le compare lors d’une tentative d’accès.
Deux modes sont à distinguer. La vérification dite 1:1 confronte un gabarit fourni par l’utilisateur à un gabarit stocké pour confirmer une identité. L’identification dite 1:N recherche un gabarit dans une base pour retrouver une personne parmi plusieurs. La portée juridique et opérationnelle de ces deux modes n’est pas identique : la 1:1 est généralement traitée comme une authentification volontaire tandis que la 1:N engage des risques accrus de traitement destiné à identifier une personne.
La recherche d’image inversée n’est pas la même chose que la reconnaissance faciale. La recherche d’image inversée compare des images indexées entre elles ; la reconnaissance faciale implique l’extraction d’un gabarit biométrique permettant, potentiellement, l’identification unique. Cette distinction conditionne le régime légal applicable et les mesures à mettre en place côté technique et conformité.
Cadre juridique européen et français applicable
Le RGPD définit la donnée biométrique comme une donnée permettant ou confirmant l’identification unique d’une personne. Une image ne devient donnée biométrique que si elle est traitée par un mode technique spécifique qui permet l’identification ou l’authentification unique. Cette transformation technique change le régime juridique applicable au traitement.
Le AI Act (règlement (UE) 2024/1689) et son omnibus (règlement (UE) 2026/1744) énoncent des interdictions et des obligations spécifiques applicables à certains usages des systèmes d’IA. Le texte distingue notamment les notions de vérification et d’identification biométrique, fixe des interdictions pour certaines pratiques et prévoit un calendrier d’entrée en vigueur de mesures de transparence et d’interdiction pour des usages précis.
En droit français, le droit à l’image et les dispositions pénales encadrent la captation et la diffusion d’images. Certains articles du Code pénal visent la captation et la transmission sans consentement et prévoient des peines pour des diffusions non consenties, ainsi que des incriminations spécifiques pour des montages ou contenus générés par des traitements algorithmiques. Ces règles s’ajoutent aux obligations issues du RGPD et aux recommandations ou délibérations de la CNIL.
[hbs_placeholder]
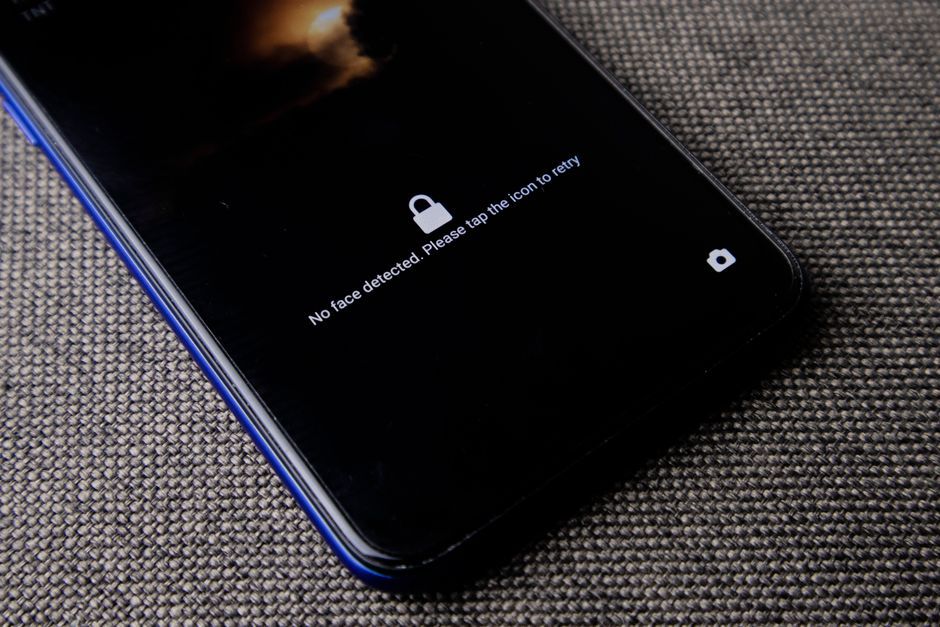
Authentification biométrique en entreprise : obligations et bonnes pratiques
La CNIL a publié un règlement type relatif au contrôle d’accès par authentification biométrique sur les lieux de travail. Ce règlement type impose notamment la justification de l’usage, l’évaluation d’impact et des garanties sur les alternatives. Parmi les principes figurent la limitation de la conservation et la préférence, lorsque possible, pour un gabarit conservé sur un support individuel plutôt que pour une base centrale.
Avant tout projet, une cartographie du traitement et une justification claire de la finalité sont nécessaires. L’étude d’impact pour les traitements biométriques (AIPD) doit être réalisée et tenue à jour selon la fréquence prescrite dans les textes et le règlement type. Le recours à des alternatives fonctionnelles et non intrusives doit être évalué et documenté.
Sur le plan opérationnel, il faut prévoir la sécurisation du gabarit (chiffrement, séparation des clés, accès restreint), des clauses contractuelles claires avec les fournisseurs, ainsi qu’une politique d’information et d’exercice des droits adaptée aux salariés ou aux personnes concernées. Pour le pointage horaire, la CNIL rappelle que la biométrie peut être considérée comme excessive et recommande d’examiner des solutions alternatives.
Cas d’usage autorisés et interdits selon l’AI Act et le RGPD
Certains usages de la biométrie peuvent être admis sous conditions strictes. La vérification volontaire 1:1 à des fins d’authentification, lorsqu’elle est proportionnée et fondée sur une base juridique, figure parmi les usages courants envisagés dans des contextes contrôlés. De même, des opérations KYC peuvent mobiliser des comparaisons selfie ↔ document lorsque le cadre légal et contractuel le permet.
Le AI Act interdit ou restreint explicitement plusieurs pratiques. Sont notamment visés le moissonnage non ciblé d’images faciales pour constituer des bases de reconnaissance, l’inférence d’émotions au travail ou en milieu scolaire, la catégorisation biométrique sensible et l’identification biométrique à distance en temps réel à des fins répressives sauf exceptions strictes prévues par le texte. Ces interdictions ont des dates d’entrée en vigueur distinctes et imposent aux responsables de traitement d’adapter leurs projets au calendrier réglementaire.
Pour tout usage envisagé, il faut vérifier la base juridique, documenter la finalité, prévoir des alternatives et s’assurer que l’usage n’entre pas dans une des catégories prohibées ou haut risque sans la mise en place des garanties prévues par la réglementation.
[hbs_placeholder]
Sécurité, biais, fiabilité et limites techniques
Les classifieurs biométriques produisent des scores probabilistes ; ils ne sont pas fiables à 100 %. Leur performance peut se dégrader lorsque les images sont recompressées, recadrées ou prises dans des conditions différentes de celles du jeu d’entraînement. Il ne faut pas présenter des taux de précision sans se référer à des mesures documentées et datées.
Les biais démographiques affectent certains systèmes et peuvent conduire à des résultats différenciés selon des groupes. L’analyse et l’atténuation de ces biais doivent figurer dans l’étude d’impact et dans les tests préalables. Le recours à des procédures de mesure, de tests en conditions réelles et de mise à jour du modèle est nécessaire pour limiter les risques.
Sur le stockage, les principes de minimisation exigent de limiter la conservation au strict nécessaire. Les bonnes pratiques recommandent le chiffrement des gabarits, la séparation des éléments permettant la réidentification et des politiques d’accès serrées. Ces mesures techniques s’articulent avec les garanties organisationnelles et contractuelles attendues par les autorités de contrôle.
[hbs_placeholder]
Conformité projet : checklist pratique avant déploiement
Avant toute mise en production, constituer un dossier de conformité comprenant au minimum : justification documentée de l’usage, étude d’impact AIPD complète, évaluation et documentation des alternatives, mesures techniques et organisationnelles détaillées, conditions de conservation et suppression, clauses contractuelles avec les fournisseurs, modalités d’information des personnes concernées et procédures d’exercice des droits.
Le choix d’un mode de conservation du gabarit (support individuel vs base centrale) doit être motivé. Les transferts hors de l’Union européenne, le recours à des sous‑traitants et les conditions d’hébergement exigent des garanties contractuelles adaptées et la traçabilité des traitements. Il est recommandé de référer au règlement type CNIL dès la rédaction du cahier des charges.
Documenter la revue juridique et technique avec dates et versions des documents permet de tenir compte du calendrier de l’AI Act et de l’omnibus, ainsi que des mises à jour réglementaires ou jurisprudentielles ultérieures.
Chercher le visage de quelqu’un d’autre : mise en garde
Lorsque des outils de recherche faciale sont évoqués, afficher ce bloc de mise en garde. Chercher le visage de quelqu’un d’autre sans son consentement engage des risques juridiques et éthiques. Les outils de recherche faciale publics ou commerciaux peuvent collecter massivement des images ; leur usage pour identifier une personne doit être évalué au regard du RGPD, de l’AI Act et des règles pénales applicables. Vérifier la légalité et documenter la base juridique avant toute opération impliquant des tiers.
Que faire si votre image circule sans accord ?
Actions recommandées en cas de diffusion non consentie : conserver preuves et captures d’écran horodatées, signaler le contenu à la plateforme hébergeante via ses mécanismes de signalement, exercer le droit d’effacement auprès du responsable du traitement lorsque le responsable est identifié. Si la situation le justifie, envisager un signalement auprès de la CNIL après épuisement des voies amiables et, pour les contenus à caractère intime, un signalement aux services compétents et aux dispositifs spécialisés. Pour toute démarche, documenter les échanges et dates.
Cas pratiques sectoriels : banques, santé, mobilité, sécurité
Pour l’onboarding KYC, la comparaison selfie ↔ photo de document constitue un traitement biométrique qui exige une base légale et des garanties documentées. Les obligations eIDAS peuvent s’appliquer dans certains parcours d’identification électronique ; les conditions particulières doivent être vérifiées selon le contexte.
Dans le secteur de la santé, un outil d’analyse d’image médicale peut relever du régime des dispositifs médicaux. Il faut éviter de présenter un outil comme faisant un diagnostic sans la qualification et la conformité réglementaire correspondantes. Tout usage en santé nécessite une vigilance accrue sur la qualification réglementaire du produit et sur la protection des données sensibles.
En matière de sécurité publique ou d’usages par des acteurs privés, les limitations relatives à l’identification à distance et en temps réel sont particulièrement strictes. Les textes européens et nationaux précisent les exceptions et les conditions dans lesquelles de telles pratiques peuvent être tolérées, souvent avec des garanties procédurales et de contrôle renforcées.
[hbs_placeholder]
Ressources et textes officiels à lire (état au 23/09/2026)
Textes et documents primaires mentionnés dans cette page :
Regulation (EU) 2024/1689 (AI Act) — EUR-Lex —
Regulation (EU) 2026/1744 (Omnibus) — EUR-Lex —
CNIL — Délibération n°2019-001 (règlement type biométrie) —
CNIL — sanction Clearview AI et documents associés —
Légifrance — articles du Code pénal mentionnés
Foire aux questions (FAQ)
Q : Une photo publique peut-elle être transformée en donnée biométrique sans restriction ?
R : Une image devient donnée biométrique si elle est traitée techniquement pour identifier ou authentifier une personne. Le régime applicable dépend de ce traitement et de la finalité ; il faut se référer au RGPD et à l’AI Act.
Q : Peut‑on utiliser la biométrie pour le pointage horaire des salariés ?
R : Le règlement type CNIL rappelle la nécessité de justifier l’usage et d’examiner des alternatives. La biométrie pour le pointage peut être jugée excessive ; documenter la justification et l’existence d’alternatives est indispensable.
Q : Qui contrôle l’application de l’AI Act en France ?
R : L’identification officielle des autorités compétentes pour l’AI Act en France n’était pas définitivement publiée au 23/09/2026 et doit être vérifiée sur les textes officiels avant toute affirmation.
Clara Blaise
recherche par image, reconnaissance faciale, vie privée et droit à l'image
Clara teste les moteurs de recherche par image et de reconnaissance faciale, et suit ce que la CNIL, le RGPD et l'AI Act permettent vraiment. Chaque test est refait sur ses propres photos avant publication.
Voir tous les articles de Clara Blaise →
Mis à jour le 23 septembre 2026