Devis gratuit
Pointeuse biométrique en entreprise : guide pratique et juridique
Risques, cadre CNIL et RGPD, usages licites et procédure de déploiement. Vérifier les textes primaires avant toute décision (mise à jour 23/09/2026).
- Réponse à votre demande sous 48 h ouvrées
- Aucune obligation, aucun engagement
- Vos coordonnées transmises à un ou plusieurs prestataires partenaires pour établir un devis
Votre demande de devis
Une minute à remplir, aucun engagement.
Nos installateurs par ville
Cliquez une ville pour voir son offre.
Guide pratique et juridique sur la pointeuse biométrique en entreprise : risques, cadre applicable et scénarios d’usage. Fait au 23/09/2026 — vérifier les textes primaires avant toute décision.
- Qu’est-ce qu’une « pointeuse biométrique » ?
- Cadre juridique (France & UE) : obligations et interdictions essentielles
- Biométrie au travail : règles CNIL et bonnes pratiques obligatoires
- Le pointage des horaires : pourquoi la CNIL le juge excessif
- Conception technique et sécurité des systèmes
- Cas pratiques — usages licites et illicites
- Procédure avant achat / déploiement
- Que faire en cas de fuite / incident de sécurité ?
- Les principaux fabricants et solutions du marché
- Questions fréquentes (FAQ)
Qu’est-ce qu’une « pointeuse biométrique » ?
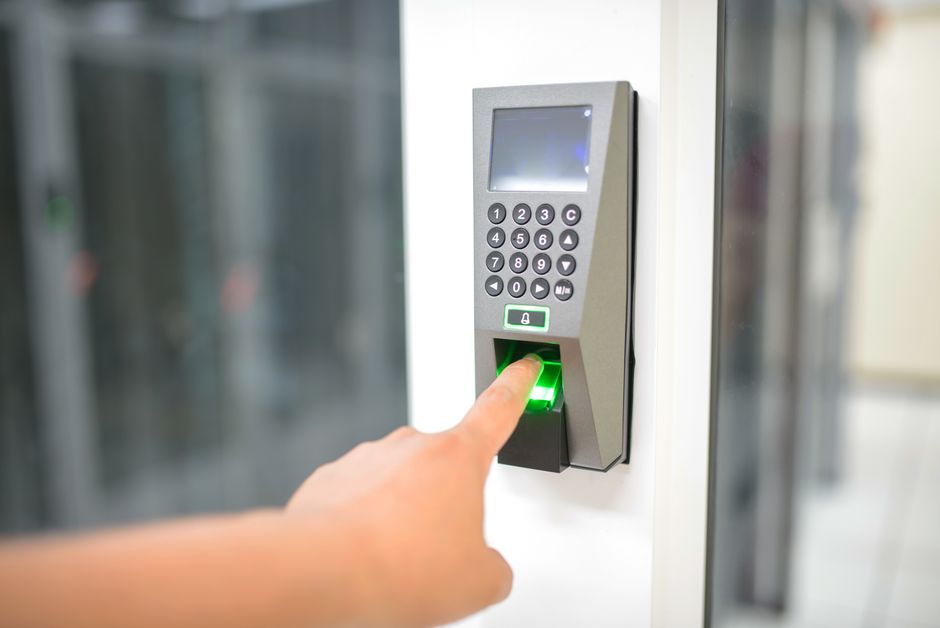
Une pointeuse biométrique est un dispositif destiné à authentifier une personne à partir d’une caractéristique biologique. Dans le contexte entreprise, deux usages techniques se distinguent : le contrôle d’accès et le pointage des horaires.
Le contrôle d’accès utilise typiquement une vérification 1:1. Le système compare un gabarit biométrique fourni au moment de l’accès avec un gabarit présenté par l’utilisateur pour autoriser ou refuser l’entrée.
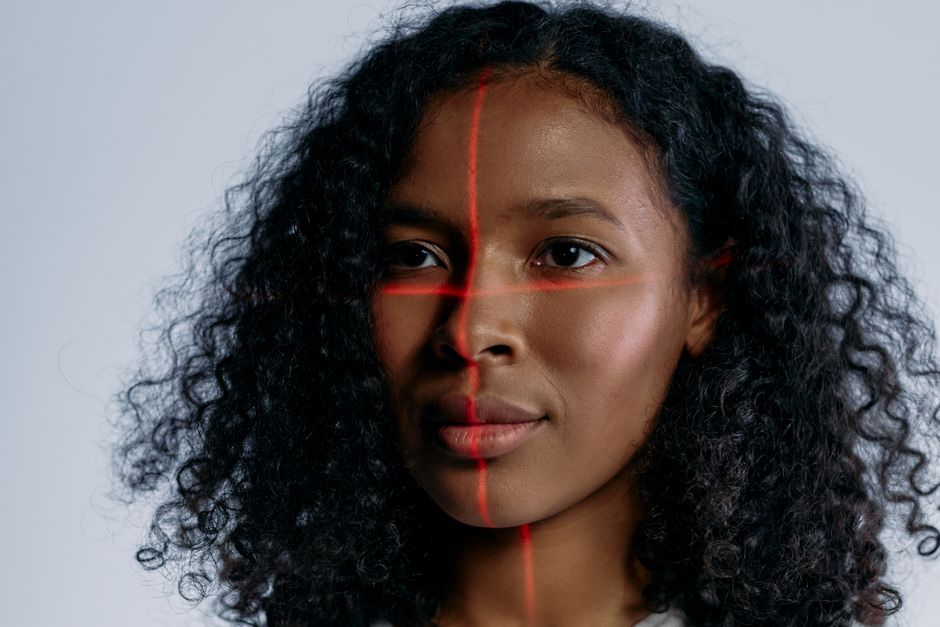
L’identification 1:N vise à déterminer l’identité d’une personne parmi un ensemble d’individus. C’est ce mode qui soulève les plus fortes questions juridiques et de protection des données.
Sur le plan technique, divers capteurs peuvent être employés : empreinte digitale, iris, et image faciale. La qualification « donnée biométrique » dépend du traitement : une image devient donnée biométrique si elle est traitée selon un mode technique permettant l’identification unique, selon le RGPD et ses considérants.
Cadre juridique (France & UE) : obligations et interdictions essentielles
Le RGPD définit les données biométriques et pose l’interdiction de principe pour les traitements visant à identifier une personne de manière unique, sauf exceptions prévues par le texte. L’article 9 du RGPD encadre ces exceptions et leurs conditions.
La CNIL a publié un règlement type relatif au contrôle d’accès par authentification biométrique (Délibération n°2019-001 du 10/01/2019). Ce document impose notamment la justification du recours à la biométrie, la réalisation d’une analyse d’impact relative à la protection des données (AIPD) et une préférence technique pour le gabarit conservé sur un support individuel sous le contrôle exclusif de la personne.
Au niveau européen, le règlement dit AI Act (Regulation (EU) 2024/1689) classe l’identification biométrique à distance comme « haut risque » et interdit certaines pratiques telles que le moissonnage non ciblé d’images faciales et l’inférence d’émotions sur le lieu de travail. Le règlement Omnibus numérique (Regulation (EU) 2026/1744) a introduit des ajustements et des reports applicables à des dates fixées par le texte.
Sur le plan pénal français, des dispositions récentes sanctionnent la diffusion non consensuelle et les montages ou contenus générés représentant une personne. Les textes pertinents cités dans ce guide doivent être consultés sur Légifrance pour vérifier les versions en vigueur et les modalités d’application.
Biométrie au travail : règles CNIL et bonnes pratiques obligatoires
La CNIL considère que le pointage des horaires par biométrie est souvent excessif au regard du principe de minimisation. Avant d’envisager une solution biométrique, l’employeur doit justifier la nécessité et la proportionnalité du traitement.
Le rôle du DPO est central : documenter la justification, piloter l’AIPD et assurer les notifications et consultations nécessaires. Une AIPD doit expliciter les finalités, les risques, les mesures de mitigation et les alternatives envisagées.
Sur l’aspect technique du stockage, la délibération CNIL et la doctrine recommandent le gabarit local contrôlé par la personne comme option de préférence. Le stockage centralisé de gabarits biométriques suppose une justification exceptionnelle, documentée et consignée dans l’AIPD.
Il faut prévoir des alternatives non biométriques équivalentes si la base légale retenue implique le consentement. Ces alternatives peuvent être des badges ou des codes sécurisés. Une information claire des salariés et la consultation des représentants du personnel sont des étapes procédurales à respecter.
Encadré pratique
Avant d’acheter : exiger l’AIPD, une preuve de non‑moissonnage 1:N et une clause contractuelle RGPD avec le fournisseur. Ces éléments doivent figurer dans le marché ou le contrat de prestation.
Le pointage des horaires : pourquoi la CNIL le juge excessif
La CNIL estime que l’utilisation de la biométrie pour le pointage des horaires excède souvent le besoin. Le principe de minimisation impose de choisir la solution la moins intrusive permettant d’atteindre l’objectif.
Le pointage systématique par reconnaissance faciale ou autre modalité biométrique d’identification massive 1:N soulève un risque élevé pour les droits fondamentaux des personnes. La posture administrative favorise donc des moyens alternatifs moins intrusifs pour le suivi des horaires.
Pour les situations où la biométrie peut se justifier, il est attendu une documentation solide, une AIPD mise à jour et des mesures techniques et organisationnelles renforcées.
Conception technique et sécurité des systèmes
Les mesures de sécurité minimales comprennent le chiffrement des gabarits, la journalisation des accès et la limitation stricte des droits d’administration. La pseudonymisation dans les traitements et la suppression des gabarits à la sortie de l’emploi doivent figurer dans la politique de conservation.
La gestion des gabarits impose des procédures de création, d’accès, de sauvegarde et de suppression. Les fuites de gabarits présentent des risques élevés de ré-identification par recoupement et nécessitent des plans d’urgence spécifiques.
Les contrats avec les fournisseurs doivent inclure des engagements clairs sur l’absence de constitution de bases d’identification à distance, l’obligation de respecter le RGPD et les dispositions de l’AI Act applicables, et des garanties techniques sur le chiffrement et l’isolement des gabarits.
Cas pratiques — usages licites et illicites
Usages licites : contrôle d’accès 1:1 justifié pour sécuriser l’accès à des zones sensibles, dans un cadre documenté et avec gabarit local. L’authentification forte biométrique peut être envisagée pour des accès à des systèmes critiques, si toutes les conditions de proportionnalité et de sécurité sont remplies.
Usages illicites ou à risque élevé : pointage horaire systématique par reconnaissance 1:N, identification massive sans justification, inférence d’émotions des salariés. Ces pratiques sont ciblées par la régulation européenne et par la doctrine administrative.
Les décisions d’usage doivent toujours être accompagnées d’une AIPD et d’une consultation des instances internes compétentes.
Procédure à suivre avant l’achat / déploiement
Étapes essentielles : établir une analyse de besoin écrite, étudier des alternatives, réaliser l’AIPD, consulter les représentants du personnel, rédiger le registre des traitements, définir les mesures de sécurité et inclure des clauses contractuelles RGPD chez le fournisseur.
La clause contractuelle recommandée doit imposer au fournisseur l’interdiction de créer des bases d’identification à distance et l’obligation de fournir des preuves techniques et organisationnelles conformes au droit applicable.
Les documents produits (AIPD, registre, contrats) doivent être conservés et mis à jour régulièrement, en particulier en cas de modification technique ou fonctionnelle du système.
Que faire si une piste biométrique fuit / incident de sécurité ?
En cas d’incident : isoler la source, limiter les exfiltrations, lancer une analyse forensique, informer les personnes concernées si le seuil de risque est atteint et notifier la CNIL si les conditions du RGPD l’imposent.
Les mesures correctives et le suivi doivent être documentés. Les sanctions potentielles relèvent des autorités administratives et, le cas échéant, du droit pénal selon les textes applicables.
Les principaux fabricants et solutions du marché
Plusieurs acteurs commerciaux proposent des solutions de contrôle d’accès et de pointage listés dans les résultats du marché. Parmi les pages observées au 23/09/2026 figurent des sites qui présentent des produits, des fiches techniques, des formulaires et des FAQ. Ces références méritent d’être ouvertes et vérifiées sur leurs pages officielles avant tout engagement contractuel.
- timy-badgeuse.fr — pages produits et fiches pratiques observées
- dehosystems.fr — présence répertoriée
- kelio.com — pages matériel et fiches produit
- octime.com — pages produit et FAQ
- snsgroupe.fr — pages contrôle d’accès et pointeuse
Pour chaque fournisseur, vérifier la présence d’une AIPD, la politique de conservation des gabarits, l’engagement écrit d’absence de moissonnage 1:N et les clauses contractuelles RGPD avant toute mise en production. Aucune affirmation de conformité ne doit être retenue sans audit ou preuve datée fournie par le fournisseur.
Puis-je mettre une pointeuse faciale pour le badgeage ?
Réponse courte : possible sous conditions strictes. La mise en œuvre doit être justifiée, documentée dans une AIPD, privilégier le gabarit local et respecter les obligations d’information et de consultation.
Le consentement des salariés suffit-il ?
Réponse courte : non — en pratique le consentement n’est rarement une base juridique valable au travail. Il faut une base légale appropriée et proposer une alternative équivalente si le consentement est retenu.
Quelle durée de conservation pour un gabarit ?
Réponse courte : la durée doit être limitée et justifiée par la finalité. La minimisation impose une durée proportionnée inscrite dans l’AIPD et la politique de conservation.
Doit-on informer les représentants du personnel ?
Réponse courte : oui. La consultation des instances représentatives est une étape procédurale à respecter avant déploiement.