Salle de sport en entreprise : les règles d’accès à poser avant l’ouve
L’essentiel
Salle de sport en entreprise : badge, vestiaires, appli de réservation. Ce que la CNIL impose avant d'ouvrir les accès aux salariés.
 Clara Blaise
5 min
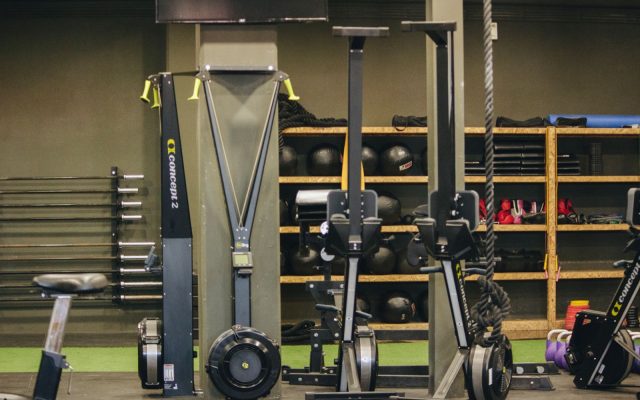
Un badge qui ouvre la porte de la salle de sport, une appli qui note vos séances, une caméra dans le couloir des vestiaires : installer un espace fitness au bureau, c’est aussi installer un petit système de collecte de données. Avant de poser le premier tapis de course, il y a des questions d’accès et de vie privée à régler. Et certaines se posent dès le choix de l’outil de réservation — j’en parlais déjà dans l’appli de sport qui surveille vos salariés, où je détaillais ce que ces outils remontent réellement à l’employeur.
Pourquoi une salle de sport en entreprise change la donne RH
La recherche « salle de sport en entreprise » totalise 90 requêtes par mois selon les derniers relevés de volume consultés. Ce n’est pas un raz-de-marée, mais ça traduit un mouvement réel : les entreprises qui équipent un étage ou un sous-sol pour le sport ne sont plus une curiosité de start-up.
Le problème, c’est que ce chantier est souvent piloté par les RH ou les services généraux, sans passage par le DPO. Or dès qu’il y a un badge, une appli ou une caméra, on entre dans un traitement de données personnelles. Et parfois de données de santé, ce qui change tout le cadre juridique.
Contrôle d’accès par badge ou QR code : ce que la CNIL accepte
Pour limiter l’accès à la salle aux seuls salariés inscrits, deux solutions reviennent tout le temps : le badge professionnel déjà utilisé pour les locaux, ou un QR code généré par une appli dédiée. J’ai détaillé ailleurs le fonctionnement d’un contrôle d’accès par QR code pour un club ou une association, et les mêmes principes s’appliquent en entreprise.
Ce que je regarde en premier : le journal des accès. Un passage de badge crée une trace horodatée, et cette trace ne doit pas remonter plus loin que ce qui est nécessaire. La CNIL admet la conservation d’un historique d’accès pour la sécurité, mais pas pour suivre l’assiduité sportive d’un salarié à des fins RH. Si l’outil fusionne les deux, c’est un détournement de finalité, point final.
Le réflexe simple : vérifier que le prestataire limite l’export de ce journal à l’équipe sécurité, pas aux managers.
Salle de sport en entreprise : volume de recherche
recherches mensuelles sur « salle de sport en entreprise »
Vestiaires et vidéosurveillance : les zones interdites de filmage
Je le répète à chaque fois qu’on me pose la question : une caméra ne filme jamais l’intérieur d’un vestiaire, d’une douche ou de toilettes. Même avec l’accord écrit des salariés. Même pour « éviter les vols de vestiaire ». La CNIL est catégorique sur ce point depuis des années, et aucune signature ne lève l’interdiction.
Ce qui est tolérable : une caméra sur la porte d’entrée de la zone sport, filmant le couloir, pas l’intérieur. Ça couvre le besoin de sécurité sans empiéter sur un espace où les salariés se déshabillent.
Qui peut voir qui entre, et à quelle fréquence
Un point que les entreprises négligent souvent : l’accès aux données de fréquentation doit être cloisonné. Le service sécurité peut avoir besoin de savoir qui est entré en cas d’incident. Le manager d’équipe, lui, n’a aucune raison légitime de consulter la fréquence de passage de ses subordonnés à la salle de sport.
Mélanger les deux crée un risque concret : un salarié qui n’y va jamais, ou qui y va tous les jours à 11h, ne doit pas devenir un sujet d’entretien annuel. Ce n’est pas une donnée de performance, et la traiter comme telle expose l’entreprise à un signalement auprès de la CNIL.
Je distingue toujours ce qui protège vraiment les salariés — un accès limité, un journal chiffré, une purge automatique après quelques semaines — de ce qui protège seulement l’employeur sur le papier, comme une simple mention dans le règlement intérieur sans aucune limite technique derrière.
L’appli de réservation collecte aussi des données de santé
Dès qu’une appli de réservation de créneaux demande un objectif poids, une fréquence cardiaque ou un historique de blessure pour « adapter le programme », elle collecte une donnée de santé au sens du RGPD. Ce n’est plus une simple donnée de planning.
Cela impose un consentement explicite et distinct du reste, une base légale solide, et surtout une portée d’accès limitée : qui, dans l’appli, peut réellement consulter ces champs ? Si la réponse inclut un gestionnaire RH ou le manager, l’outil est mal configuré. J’ai creusé ce sujet des portées d’accès sur un autre terrain, celui de l’authentification biométrique, mais le principe est identique : ce que l’outil PEUT techniquement montrer compte plus que ce qu’il promet de ne pas montrer.
Avant d’ouvrir : la checklist à poser avec le DPO
Avant la première séance, quatre choses à vérifier avec le délégué à la protection des données : la durée de conservation du journal d’accès, la liste exacte des rôles ayant accès aux données de fréquentation, l’absence totale de caméra dans les vestiaires, et le consentement distinct pour toute donnée de santé collectée par l’appli de réservation.
Si l’un de ces quatre points n’a pas de réponse écrite avant l’ouverture, ce n’est pas un détail à régler plus tard. C’est un chantier qui n’est pas prêt.
Questions fréquentes
Un manager peut-il demander qui va à la salle de sport ?
Non, pas à titre individuel et répété. Seul le service sécurité, pour un motif précis, peut consulter un journal d’accès nominatif, et jamais à des fins d’évaluation RH.
Une caméra dans le couloir des vestiaires, c’est autorisé ?
Oui, tant qu’elle filme la porte d’accès et non l’intérieur de la zone où les salariés se changent. L’intérieur reste une zone interdite de filmage, sans aucune exception.
L’appli de réservation doit-elle demander un consentement spécifique ?
Oui, dès qu’elle collecte un objectif de santé, un poids ou un historique médical. Ce consentement doit être distinct de l’acceptation générale des conditions d’utilisation.
Clara Blaise
recherche par image, reconnaissance faciale, vie privée et droit à l'image
Clara teste les moteurs de recherche par image et de reconnaissance faciale, et suit ce que la CNIL, le RGPD et l'AI Act permettent vraiment. Chaque test est refait sur ses propres photos avant publication.
Voir tous les articles de Clara Blaise →
Mis à jour le 19 octobre 2026