Portées d’accès d’un agent IA en entreprise : ce qu’il ne doit jamais
L’essentiel
Scopes d'un agent IA en RH ou sécurité : ce qui doit rester hors de portée, journal, confirmation, plafond réel avant tout déploiement.
 Clara Blaise
5 min
Un service RH qui installe un agent IA pour trier des candidatures. Un service sécurité qui lui confie la gestion des badges. Dans les deux cas, la question n’est pas de savoir si l’outil fonctionne. C’est de savoir ce qu’il PEUT faire si on se trompe, ou si quelqu’un détourne son accès.
On a déjà détaillé ce verrouillage pour un cas précis : verrouiller un agent qui loue son propre serveur. Même logique ici, appliquée aux portées d’accès internes.
Pourquoi les scopes comptent plus que la promesse de sécurité
« Sécurisé » ne dit rien. La seule question qui compte : quelles portées (scopes) l’agent détient-il, et que peut-il faire avec chacune ?
Un agent qui a accès en lecture au planning RH n’a pas besoin d’un accès en écriture à la base des salaires. Un agent qui ouvre une porte via badge n’a pas besoin d’un accès à l’historique des passages des trois derniers mois, sauf si un responsable l’a explicitement validé pour cet usage précis.
C’est le point que je regarde en premier sur n’importe quelle démonstration : pas le succès affiché, mais ce qui se passe quand on pousse l’agent à sortir de son périmètre. Si personne ne peut me montrer le refus, je ne retiens pas l’outil.
Ce qu’un agent IA ne doit jamais pouvoir toucher seul
Trois catégories reviennent systématiquement dans les déploiements RH ou sécurité :
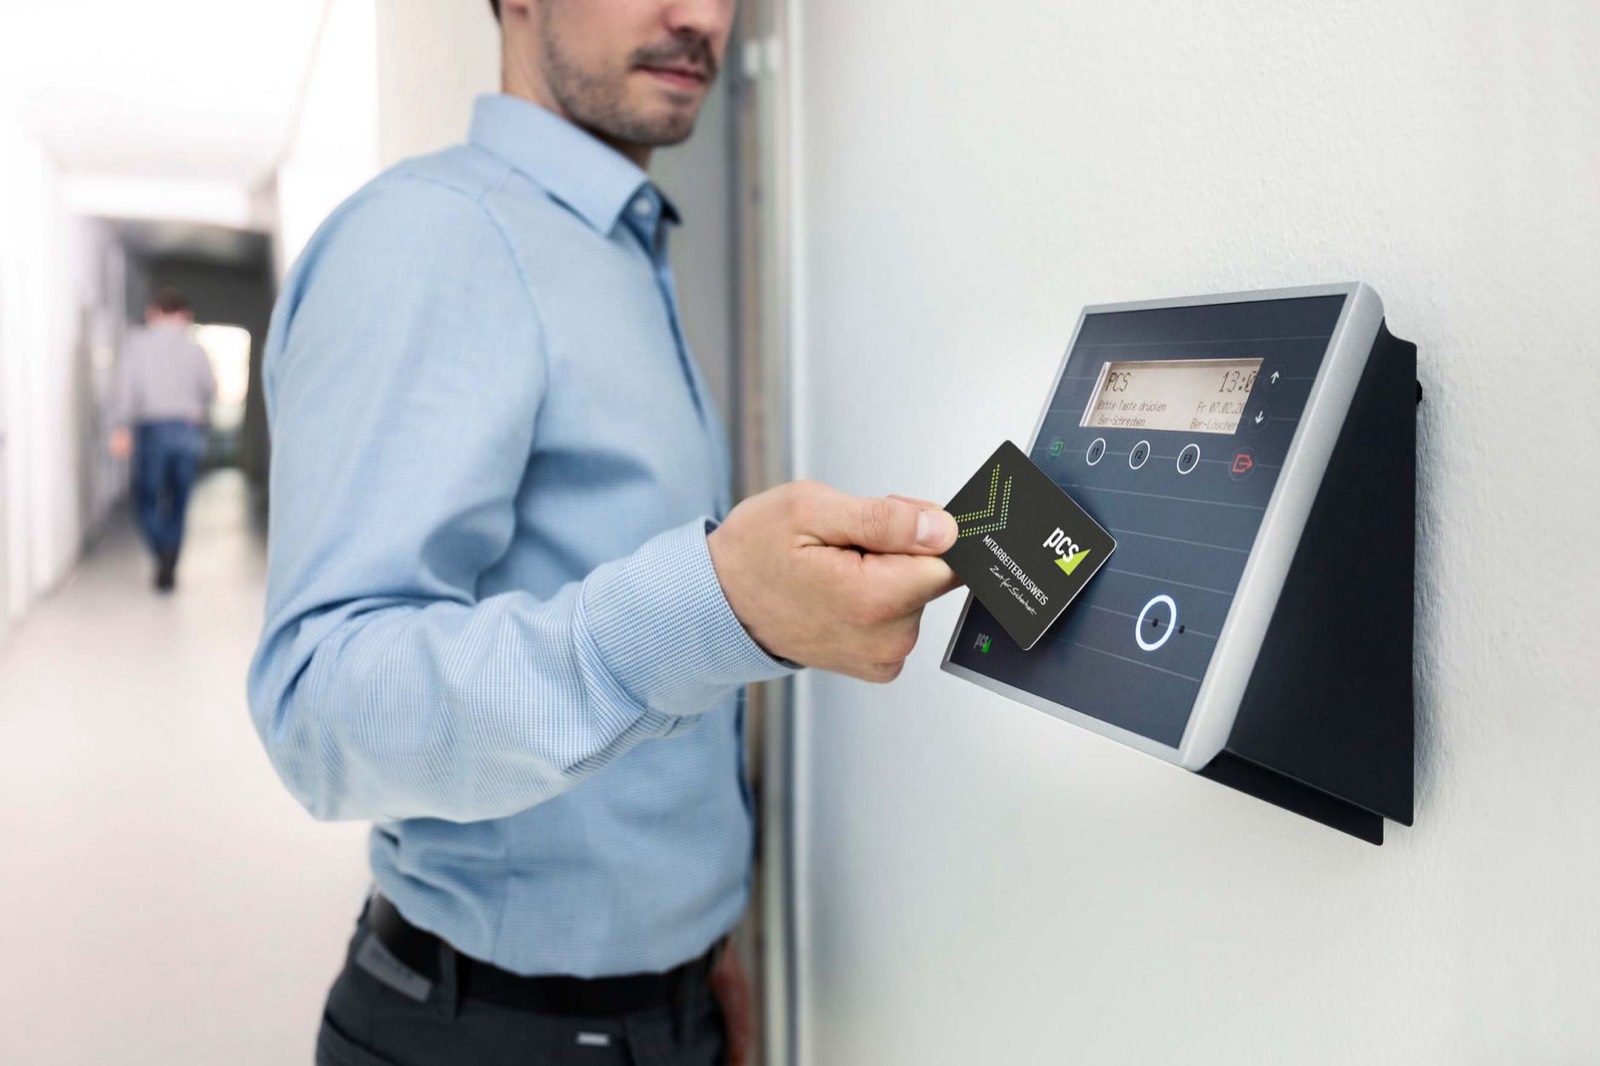
La modification de droits d’accès d’un tiers. Un agent peut signaler une anomalie de badge. Il ne doit jamais pouvoir, de sa propre initiative, créer ou élargir l’accès d’un salarié à une zone sensible.
L’export de données nominatives hors du périmètre validé. Reconnaissance faciale, données de badgeuse, vidéosurveillance : chaque export doit passer par une confirmation humaine, tracée, pas par une automatisation silencieuse.
Le budget ou les actions à coût financier. Si l’agent peut déclencher un achat, une location de ressource ou une prestation, un plafond doit arrêter réellement la dépense — pas juste l’afficher dans une console qui ne bloque rien.
Badgeuse, contrôle d’accès, vidéosurveillance : des portées déjà encadrées par la loi
Ce n’est pas un vide juridique. Le RGPD et l’AI Act posent déjà des bases sur ce que peut faire un système qui traite des données biométriques ou comportementales en entreprise. Un agent IA qui pilote un contrôle d’accès reste soumis à ces textes, qu’il soit « conversationnel » ou pas.
Pour un contrôle d’accès plus simple, sans biométrie, on peut d’ailleurs regarder des solutions qui limitent d’elles-mêmes la portée des données collectées : un contrôle d’accès par QR code pour un club ou une association ne pose pas les mêmes questions qu’un système biométrique, justement parce que la donnée traitée n’identifie pas la personne de la même façon.
À l’inverse, dès qu’un visage ou une empreinte entrent dans le circuit, le cadre légal se durcit, et la portée confiée à l’agent doit se durcir avec lui. Sur ce point, le détail technique compte autant que l’intention : voir ce que recouvre une authentification biométrique avant de laisser un agent y toucher, seul.
Mot-clé « formation agent ia » : un volume qui interroge le cadre, pas l’outil
recherches mensuelles sur « formation agent ia » (relevé Haloscan, volume constaté le 23/10/2026)
Ce volume ne porte pas sur un outil en particulier : il porte sur la façon de l’encadrer avant de le déployer. C’est le signe d’un besoin de cadrage, pas d’un manque de confiance dans la technologie elle-même.
Journal, traçabilité, confirmation : ce qui protège l’entreprise
Il faut distinguer deux choses qu’on confond souvent. Ce qui protège l’entreprise : un journal d’actions consultable, une traçabilité par utilisateur et par scope, une confirmation humaine avant toute action irréversible. Ce qui protège seulement le fournisseur : les mentions légales, le disclaimer en bas de page, la promesse générale de « sécurité par conception ».
Le journal d’actions n’est pas une case à cocher dans un cahier des charges. C’est l’outil qui permet, trois semaines après un incident, de savoir exactement ce que l’agent a fait, à quel moment, avec quel scope actif. Sans lui, une entreprise découvre le problème, jamais la cause.
Former les équipes avant d’ouvrir les accès
Une recherche sur « formation agent ia » mène souvent vers des contenus sur l’usage de l’outil : comment écrire un bon prompt, comment interpréter une réponse. C’est utile, mais ça arrive trop tard dans le processus.
La vraie formation à poser en amont, pour une équipe RH ou sécurité, porte sur trois questions simples : quel scope est actif sur cet agent aujourd’hui ? Qui peut l’élargir, et comment cette décision se trace-t-elle ? Que se passe-t-il si l’agent demande un accès qu’on ne lui a pas donné ?
Si personne dans l’équipe ne sait répondre à ces trois questions, l’agent n’est pas prêt à être déployé, même si sa démonstration était impeccable.
Ce qu’il faut poser avant d’activer un agent
Avant toute mise en service, trois points à vérifier, dans cet ordre : la liste exacte des scopes accordés, le plafond réel (pas affiché, réel) sur toute action financière ou irréversible, et l’existence d’un journal consultable par un humain, pas seulement par le fournisseur de l’outil.
Un outil qui refuse de montrer ces trois éléments clairement n’est pas prêt pour un service RH ou sécurité, aussi performant soit-il sur le reste.
Un agent IA peut-il modifier seul une liste de badges actifs ?
Non, pas sans confirmation humaine tracée. C’est exactement le type d’action qui doit rester hors de la portée accordée par défaut.
La vidéosurveillance pilotée par IA change-t-elle les obligations RGPD ?
L’obligation d’information et de finalité limitée s’applique de la même façon, que le pilotage soit humain ou automatisé. L’automatisation ne dispense de rien.
Clara Blaise
recherche par image, reconnaissance faciale, vie privée et droit à l'image
Clara teste les moteurs de recherche par image et de reconnaissance faciale, et suit ce que la CNIL, le RGPD et l'AI Act permettent vraiment. Chaque test est refait sur ses propres photos avant publication.
Voir tous les articles de Clara Blaise →
Mis à jour le 23 octobre 2026