Authentification biométrique en entreprise : quels usages, quelles lim
L’essentiel
Biométrie ou QR code pour filtrer les accès ? Portées d'accès, RGPD et AI Act : ce qu'il faut vérifier avant d'installer un système.
 Clara Blaise
5 min
« UTL contrôle d’accès » revient 210 fois par mois dans les recherches, selon le dernier relevé Haloscan consulté le 23/10/2026. Derrière ce sigle technique, une question très concrète pour n’importe quelle entreprise : qui a le droit d’entrer, et comment le vérifier sans ralentir tout le monde à l’entrée ?
UTL contrôle d’accès : de quoi parle-t-on vraiment
UTL désigne une unité de traitement local, le boîtier qui décide en quelques dixièmes de seconde si un badge, une empreinte ou un visage correspond à un profil autorisé. C’est la brique qui relie le lecteur posé sur le mur à la base de données des droits d’accès.
Un club ou une association résout souvent ce problème autrement, avec le contrôle d’accès par QR code pour un club, plus léger à déployer et sans matériel biométrique à installer. Mais une entreprise qui gère des zones sensibles, un stock, ou simplement 200 badges par jour, pose rarement la question dans ces termes-là.
Biométrie ou QR code : deux logiques différentes pour filtrer les entrées
Le QR code s’appuie sur ce que la personne possède : un smartphone, un billet, un e-mail reçu la veille. Perdu ou partagé, il perd sa valeur de preuve. La biométrie s’appuie sur ce que la personne est. Une empreinte ne se prête pas, un visage ne s’échange pas par message.
Cette différence change tout pour une entreprise qui doit tracer précisément qui est entré, à quelle heure, et dans quelle zone. Un badge RFID peut être prêté à un collègue pressé. Une empreinte, beaucoup plus difficilement.
Je le dis sans détour : pour une simple salle de réunion ou un événement ponctuel, la biométrie est disproportionnée. Elle a du sens à partir du moment où l’accès conditionne une responsabilité réelle — zone à risque, matériel sensible, traçabilité légale.
Ce que l’authentification biométrique permet, et ce qu’elle ne permet pas
Un système d’authentification biométrique compare un gabarit chiffré, jamais l’image brute du doigt ou du visage, à une base de données locale. Bien configuré, il réduit drastiquement les usurpations d’identité par badge prêté ou volé.
Ce qu’il ne fait pas : il ne garantit rien sur ce qui se passe après l’ouverture de la porte. Un visiteur autorisé qui transmet un accès physique à un tiers reste un angle mort que la biométrie seule ne couvre pas. C’est le garde-fou humain, pas le capteur, qui tranche ensuite.
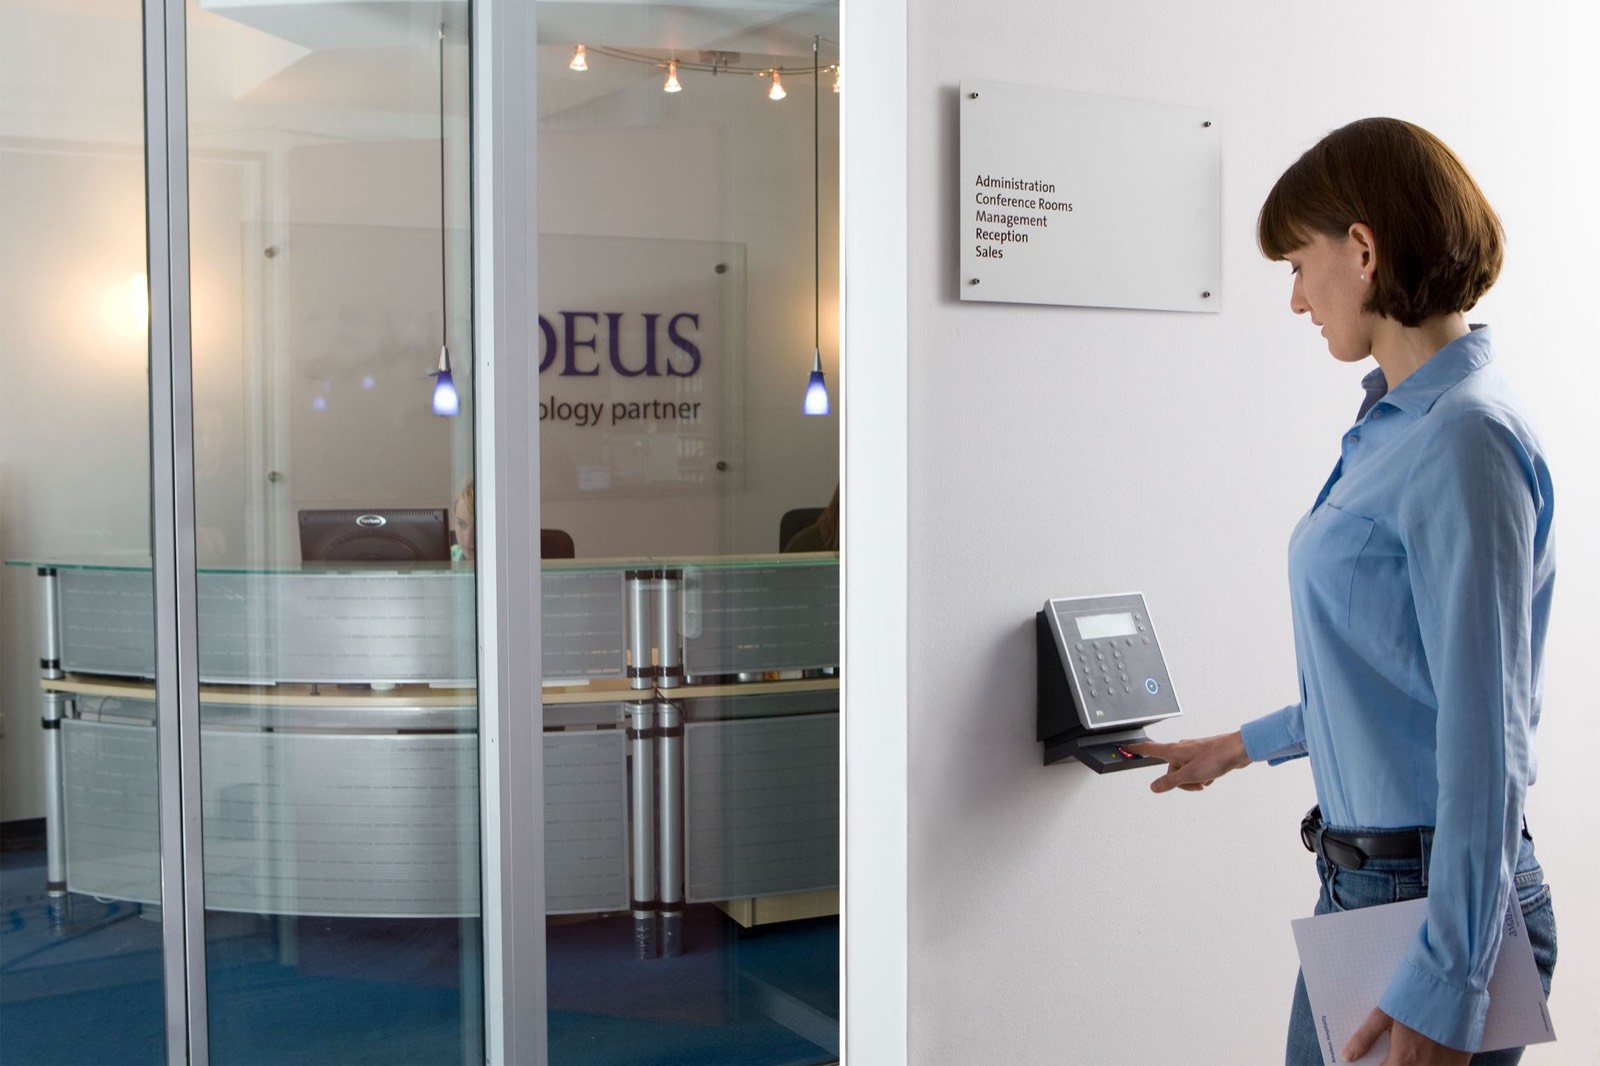
Les portées d’accès à vérifier avant d’installer un système biométrique
Avant toute installation, une question prime sur toutes les autres : que peut faire ce système avec les données qu’on lui confie ? Un lecteur biométrique mal configuré peut remonter l’intégralité des gabarits vers un cloud du fournisseur, bien au-delà du strict contrôle d’accès.
Je regarde toujours les portées d’accès avant la promesse de sécurité générale. Un fournisseur qui affiche « sécurisé » sans préciser où sont stockés les gabarits, pour combien de temps, et qui y a accès, n’a rien démontré.
UTL contrôle d’accès : un volume de recherche stable
210 recherches mensuelles relevées sur « utl contrôle d’accès » (Haloscan, 23/10/2026) — un signal constant, révélateur d’un besoin d’arbitrage technique récurrent en entreprise.
RGPD et AI Act : ce que la loi impose sur les données biométriques
Une empreinte ou un visage sont des données biométriques au sens du RGPD, classées comme sensibles. Leur traitement exige en principe une base légale solide, un registre tenu à jour, et une analyse d’impact (AIPD) dès lors que le dispositif touche un nombre significatif de salariés.
L’AI Act ajoute une couche : un système qui prend seul une décision d’accès peut entrer dans une catégorie encadrée selon son usage. La biométrie en entreprise n’est donc jamais un simple achat de matériel : c’est un projet qui engage la conformité avant l’installation, pas après.
Un budget ou un planning de déploiement non cadré avec le DPO n’est pas un détail oublié, c’est le premier trou que je cherche quand une entreprise me présente son projet de badgeuse biométrique.
Faut-il garder le QR code à côté d’un système biométrique ?
Les deux ne s’opposent pas forcément. Un club ou une structure à faible enjeu peut très bien rester sur un contrôle d’accès par QR code, rapide et sans collecte de données sensibles. Une entreprise avec des zones à responsabilité légale regarde plutôt du côté de la biométrie, à condition de verrouiller les portées d’accès et le cadre RGPD en amont.
Le choix ne se fait pas sur la technologie la plus impressionnante. Il se fait sur ce que l’erreur coûterait si le mauvais système laissait entrer la mauvaise personne.
Une empreinte digitale peut-elle être volée comme un mot de passe ?
Un gabarit biométrique chiffré n’est pas une image exploitable telle quelle. Mais un système mal sécurisé qui stocke les données en clair reste vulnérable : c’est la configuration qui protège, pas la technologie seule.
Une AIPD est-elle obligatoire pour installer un contrôle d’accès biométrique ?
Dès que le traitement porte sur un nombre significatif de personnes ou sur des données sensibles à grande échelle, l’analyse d’impact devient quasi systématique. Le DPO de l’entreprise doit être consulté avant l’installation, pas après.
Clara Blaise
recherche par image, reconnaissance faciale, vie privée et droit à l'image
Clara teste les moteurs de recherche par image et de reconnaissance faciale, et suit ce que la CNIL, le RGPD et l'AI Act permettent vraiment. Chaque test est refait sur ses propres photos avant publication.
Voir tous les articles de Clara Blaise →
Mis à jour le 23 octobre 2026